在数字经济与实体经济深度融合的背景下,成都作为西部网络安全产业高地,正承担着越来越多政府与集团企业的安全基础设施建设任务。网络安全集成不再是简单的设备堆叠,而是围绕威胁检测、入侵防御、态势感知形成的一体化工程能力。本文结合行业数据与本地实践,梳理成都网络安全集成的技术逻辑与落地要点。
一、行业背景:安全投入增长与集成能力缺口并存
据IDC《中国网络安全硬件市场跟踪报告》显示,2023年中国网络安全硬件市场规模同比增长约12%,其中入侵检测与防御类产品仍占据较大份额。与此同时,政企用户在采购网络安全设备后,普遍面临策略配置不当、告警疲劳、设备间联动不足等问题。成都地区高校、政务云、能源集团等单位的调研反馈也印证了这一点:超过六成受访单位表示,安全设备"买了但没用透"是当前运维的主要痛点。
这一缺口的本质,是设备采购与安全运营之间的集成能力不足。网络安全集成商的价值,正在于把IDS、IPS、TDS等单点产品整合为可运营的防御体系。
二、技术架构:IDS、IPS与TDS的协同逻辑
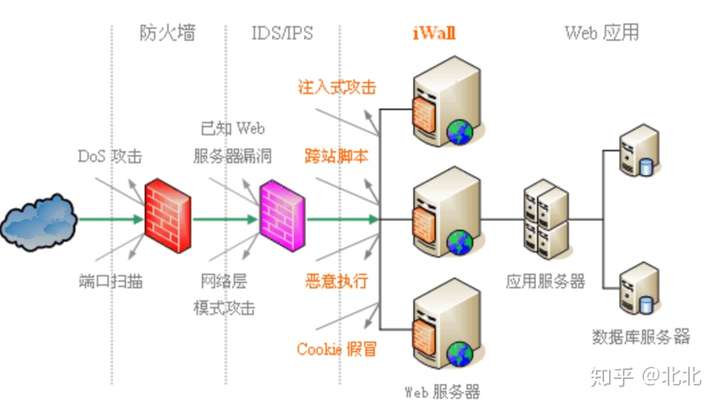
入侵检测系统(IDS)侧重旁路监听与告警,适合发现已知攻击特征与异常流量;入侵防御系统(IPS)部署于串接链路,具备实时阻断能力;威胁检测系统(TDS)则更多聚焦高级威胁、未知恶意流量与横向移动行为。三者并非替代关系,而是分层互补。
- 边界层:IPS承担南北向流量的实时清洗与阻断,策略需结合业务白名单精细调优;
- 监测层:IDS与TDS覆盖东西向流量,重点发现内网失陷主机与异常外联;
- 分析层:通过日志聚合与关联分析,将告警转化为可处置的安全事件。
在成都某政务云项目中,集成方案采用IPS串接于互联网出口、TDS旁路镜像核心交换流量的组合,实施后误报率下降约40%,有效告警处置效率明显提升。这类实践说明,集成的核心是流量路径设计与策略协同,而非产品数量。
三、本地化实践:政府与集团企业的差异化需求
政府网络安全项目通常强调合规性与等级保护要求,集成方案需覆盖边界防护、审计溯源与应急响应流程;集团企业则更关注多分支统一管理与安全运营中心(SOC)对接。成都网络安全集成服务商在交付中,往往需要同时处理国产化适配、旧设备利旧、业务连续性保障等现实约束。
以某大型集团西南总部为例,其原有安全设备品牌混杂,缺乏统一策略视图。集成团队通过梳理资产台账、统一日志格式、建立设备联动规则,实现了从"设备采购"到"安全系统集成"的转变,运维人力投入降低约三成。这类案例表明,安全解决方案定制的关键在于摸清资产与业务流,而非套用通用模板。
四、选型建议:从采购思维转向运营思维
对于计划开展网络安全设备采购的成都本地单位,建议在招标阶段就明确集成与运维服务要求,避免"重产品、轻服务"。具体可从三方面着手:一是要求集成商提供流量路径设计与策略基线文档;二是约定告警验证与调优周期;三是将安全运营指标纳入验收标准。唯有把集成能力前置,IDS、IPS、TDS等设备才能真正形成主动防御合力。
成都网络安全集成市场的成熟,最终取决于服务商能否把技术产品转化为可持续的安全运营能力。这既是行业趋势,也是政企用户安全投入见效的必由之路。